
Европските експерти предлагаат построги безбедносни правила за соларните инвертори и дигиталните платформи преку кои се следи и управува нивната работа, предупредувајќи дека напад врз системите на еден производител би можел истовремено да погоди голем број фотонапонски централи. Такво сценарио би можело нагло да го намали производството на електрична енергија и да ја наруши стабилноста на електроенергетската мрежа, особено во услови на растечка зависност од соларната енергија и поврзаните дигитални системи.
Работната група за сајбер-безбедност при Експертската група за паметна енергија на Европската комисија во извештајот „Препораки за управување со сајбер-ризиците во соларните централи“ оценува дека постојната европска регулатива не ги опфаќа доволно сите потенцијални закани. Посебна загриженост предизвикуваат можноста за намерно вграден скриен пристап до уредите, откриените безбедносни пропусти и зависноста на Европа од фотонапонска опрема со потекло од Кина.
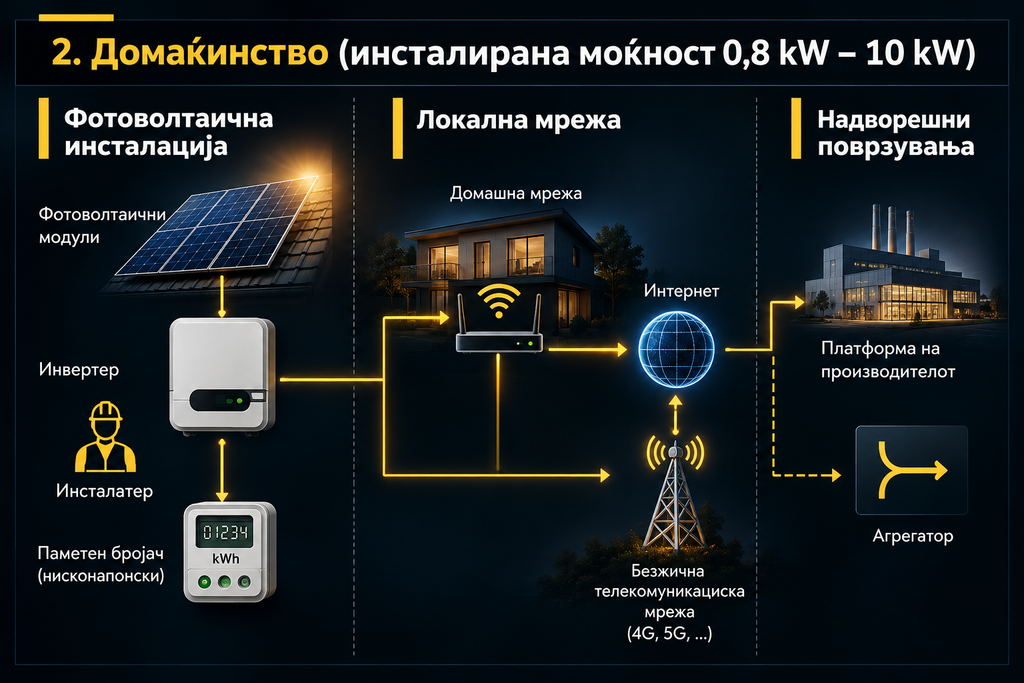
Инверторите се клучен дел од соларните системи: тие ја претвораат еднонасочната струја произведена од панелите во наизменична струја што може да се испорачува во електроенергетската мрежа. Преку интернет-поврзувањето, производителите и операторите можат далечински да го следат производството, да ги менуваат поставките и да ја ажурираат програмската опрема на уредите. Но истата поврзаност отвора и можности за злонамерни упади.
„Една платформа на производител може да поврзува уреди со вкупна инсталирана моќност од неколку гигавати“, предупредуваат авторите на извештајот.
Напад врз една платформа може да влијае врз повеќе централи
Еден од најсериозните ризици е можноста напаѓач да преземе контрола врз централната платформа за управување и истовремено да исклучи голем број соларни постројки. Наглото губење на производството може да ја наруши рамнотежата меѓу производството и потрошувачката, да создаде проблеми со напонот и да предизвика преоптоварување на други делови од мрежата. Во екстремни околности, ваквите нарушувања би можеле да придонесат и за пошироки прекини во снабдувањето со електрична енергија.
За да ја илустрираат можната сериозност на последиците, експертите ги споредуваат сценаријата за губење контрола врз поголеми производни капацитети со околу 3.000 MW резерви за одржување на фреквенцијата во синхроната област на континентална Европа. Овие резерви служат за стабилизирање на системот кога има неочекувани промени во производството или потрошувачката.
Сепак, во извештајот се прави разлика меѓу преземањето контрола врз уредите и реалното губење на производството. Самото нарушување на контролата не значи автоматски дека електраните ќе престанат да произведуваат струја, но создава ризик што треба да се земе предвид при планирањето на безбедноста на системот.
Построги правила за производителите и поврзаните уреди
Меѓу ризиците што експертите ги оценуваат како особено сериозни се нападите врз платформите на производителите, намерно вградените скриени пристапи до уредите и упадите во големи соларни централи преку локалните комуникациски мрежи.
Работната група бара јасни и обврзувачки рокови во кои производителите ќе мора да ги отстрануваат откриените безбедносни пропусти, како и поголема поддршка за независно истражување на безбедноста на опремата. Се предлага и ограничување на ризикот од скриен пристап преку компоненти и програмска опрема од добавувачи што се сметаат за ризични, вклучително и кај помалите и домашните соларни системи.
За големите соларни централи се препорачува шифрирана комуникација со задолжителна проверка на идентитетот на уредите и серверите. Инверторите би требало да воспоставуваат излезни врски само со однапред одобрени сервери во Европската Унија или во јурисдикции со споредливи безбедносни стандарди, наместо да дозволуваат директни надворешни пристапи кон уредите.
Дополнително, кај комерцијалните, индустриските и големите соларни постројки ажурирањето на програмската опрема треба да го врши обучен персонал, според контролирана постапка, наместо автоматски да се спроведува по иницијатива на производителот.
Построга проверка според европските правила
Иако инверторите се опфатени со Европскиот акт за сајбер-отпорност, експертската група смета дека се потребни дополнителни механизми за проверка. Меѓу препораките се усвојување усогласен европски безбедносен стандард и класифицирање на уредите во втора класа производи од суштинско значење, што би подразбирало независна оцена на усогласеноста.
Се предлагаат и проверливи минимални квалификации за сајбер-безбедност за инсталатерите, како и задолжително вклучување сценарија за напади врз соларни централи во процените на ризик за електроенергетските системи.
Препораките доаѓаат во време кога соларната енергија станува сè позначаен дел од европското производство на електрична енергија, а дигиталното управување овозможува поефикасно работење на голем број децентрализирани постројки. Истовремено, поголемата поврзаност значи дека безбедносен пропуст кај еден производител или платформа потенцијално може да има последици далеку надвор од поединечната електрана.
Целта на предложените мерки е сајбер-безбедноста да стане составен дел од планирањето, приклучувањето и управувањето со соларните капацитети, а не само дополнителна техничка проверка откако постројките веќе се приклучени на мрежата.
Извор: Webgate.europa.ec.eu